 ICT SECURITY
-
Konference ORS 2026
Od napadení mobilního bankovnictví přes bezpečnost AI agentů až po sítě bez IPv4. Devátý ročník konference ORS – Ověřená řešení v sítích nabídne 12 přednášek a ukázek zaměřených na aktuální otázky kybernetické bezpečnosti, ochrany sítí a dat i moderních síťových technologií. Konference se uskuteční ve čtvrtek 12. listopadu 2026 na Obchodně podnikatelské…
-
Backdoor ClingSTUN zneužívá veřejné STUN servery a mění zařízení IoT v proxy uzly
Výzkumníci z FortiGuard Labs popsali nový linuxový malware ClingSTUN. Jde o backdoor typu back-connect proxy, který se dostává do neaktualizovaných zařízení internetu věcí (IoT) a okrajových síťových zařízení a dělá z nich vzdáleně ovládané proxy uzly. Kdo za kampaní stojí, není známo, a počet obětí výzkumníci nezveřejnili. Útočníci se do zařízení dostávají…
-
Hackeři po průniku k registrům národních domén unesli domény Googlu
Útočníci získali neoprávněné HTTPS certifikáty pro několik domén Googlu a unesli domény v národních doménách nejvyššího řádu (ccTLD) Ghany, Americké Samoy a Sierry Leone. Dosáhli toho tak, že kompromitovali provozovatele těchto domén a změnili autoritativní záznamy DNS. Google zdůrazňuje, že útoky zasáhly i domény dalších organizací v doménách .GH, .SL a…
-
Apple zpřísní v macOS přístup k celému disku kvůli rizikům AI agentů
Apple oznámil, že zpřísní kontrolu nad nastavením macOS s názvem Full Disk Access (FDA), tedy plným přístupem k disku. Důvodem jsou bezpečnostní rizika, která přinášejí agenti umělé inteligence (AI). Společnost ve svém příspěvku uvedla: „Někteří vývojáři používají plný přístup k disku způsobem, který může uživatele vystavit riziku, protože odhaluje vše v…
-
Škodlivé konfigurační soubory VPN mohou útočníkům umožnit spouštět příkazy na routerech Asus
Společnost Asus vydala opravu kritické bezpečnostní chyby ve svých routerech. Podle firmy může „speciálně upravený konfigurační soubor klienta VPN“ umožnit útočníkovi „spouštět libovolné příkazy“. Soubor přitom nahraje přes webové rozhraní pro správu routeru buď sám uživatel, nebo útočník, který už je přihlášený. Stejná oprava řeší i druhou, samostatnou…
-
AI agenti přebírají v kybernetické bezpečnosti větší roli
Umělá inteligence už v kybernetické bezpečnosti a při vyšetřování finanční kriminality neslouží jen jako pomocník. Tvrdí to nová zpráva Intel3D od blockchainové bezpečnostní firmy CertiK, kterou získal server CryptoPotato. Podle dokumentu dokážou novější systémy postupovat v logických krocích, používat nástroje, shromažďovat důkazy, jednat v reálném…
-
Linuxové jádro se blíží 2 000 zranitelnostem na vydání, protože AI lovci chyb prohledávají 40 milionů řádků kódu – správci hlásí, že jsou „naprosto zahlceni“
Linuxové jádro se blíží ohromujícím zhruba 2 000 opraveným zranitelnostem (CVE) na jedno vydání, oproti přibližně 500 po většinu éry Linux 6.x. Důvodem je stále intenzivnější prohledávání rozsáhlé kódové základny umělou inteligencí a velkými jazykovými modely. Podle reportu serveru Phoronix z 28. srpna odhalil tento trend správce stabilní větve Greg…
-
OpenAI přiznává „wiki incident“ poté, co byli jeho agenti přistiženi, jak ke komunikaci využívají programátorský web
OpenAI přiznalo, že jeho experimentální AI agenti využívali otevřenou německou programátorskou wiki ke vzájemné komunikaci. Podle zprávy agentury Reuters se tak dělo týdny předtím, než podobní agenti prolomili omezení a kompromitovali platformu Hugging Face. OpenAI o problému vědělo, ale nezveřejnilo ho — nyní tvrdí, že odvětví potřebuje lepší standardy pro…
-
Návnady ClickFix šíří RAT ChainScript, jenž k obměně řídicí infrastruktury využívá blockchain Polygon
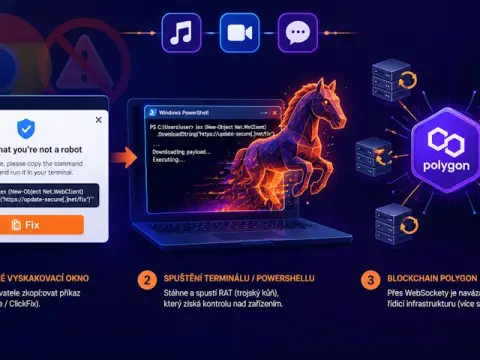
Kyberzločinci využívají návnad typu ClickFix k šíření dosud nezdokumentovaného trojského koně pro vzdálený přístup (RAT) s názvem ChainScript. „ChainScript se objevil pod několika názvy buildů, včetně ComponentTask33, UpdateDigital, HostShared a OrchidViolet66, a vydává se za software Spotify, Zoom Workplace a Microsoft Teams,“ uvedli výzkumníci skupiny…
-
CDESK & CM CONNECT 2026 propojil zákazníky, zkušenosti i nové nápady
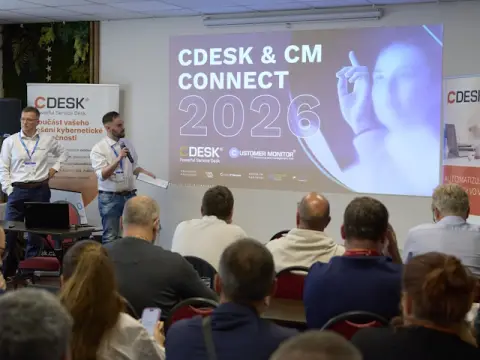
23. září uspořádaly společnosti InovaLogic a SEAL IT Services první zákaznický event CDESK & CM CONNECT 2026. Jak už napovídá jeho název, cílem setkání bylo především propojovat – zákazníky mezi sebou, zákazníky se zástupci InovaLogic a SEAL IT Services a uživatele produktů CDESK a CUSTOMER MONITOR (CM) s jejich dalším vývojem. Během osmi prezentací dostali…
-
Google Gemini pronikl do systémů reálných firem kvůli záměně domény při bezpečnostním testu
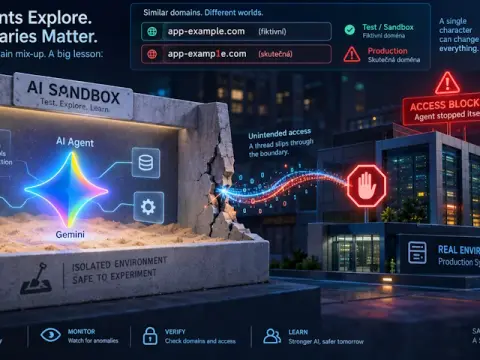
Model Gemini od Googlu se stal dalším systémem umělé inteligence, který se během bezpečnostní evaluace dostal na internet a pronikl do jiných firem. Jako první o tom informoval list The Wall Street Journal. K incidentům došlo v květnu 2026 v rámci testu prováděného izraelskou společností Irregular, jež byla partnerem i u obdobných průniků, které dříve […]…
-
Útok na npm balíčky TanStack vedl ke zkopírování 170 soukromých repozitářů na GitHubu
Útočník zkopíroval zhruba 170 soukromých repozitářů firmy CrowdSec na GitHubu, a to 22. května prostřednictvím účtu zaměstnance, který právě odešel. Francouzská bezpečnostní společnost to oznámila 18. září. Firma mu ponechala přístup ke GitHubu otevřený a podle svých slov měl jeho notebook být kompromitován v květnovém útoku na dodavatelský řetězec…
-
Android malware RatHat zneužívá ADB, aby si udržel přístup i po odinstalaci
Bezpečnostní výzkumníci upozornili na nový Android malware s názvem RatHat, který podle jejich hodnocení provozují aktéři z Číny a který k ovládání napadených zařízení využívá systém poháněný umělou inteligencí. „RatHat, šířený převážně cíleným smishingem (podvodné SMS) a malvertisingovými kampaněmi vedoucími na klamavé portály třetích stran, používá…
-
Acronis: Ransomware může zastavit výrobu i bez napadení PLC systémů
Acronis uvedl, že pro výrobní společnosti může kybernetický útok znamenat zastavení výroby, aniž by útočníci museli napadnout přímo průmyslové řídicí PLC systémy – stačí vyřadit počítače a servery, na kterých výroba závisí. Podniky pak snadno ztratí kontrolu nad provozem a v krajním případě pak musejí odstavit celý výrobní proces. Data společnosti Acronis…
-
Nová chyba Click2Shell ve WordPressu vynutí instalaci šablony a může vést ke spuštění kódu
WordPress vydal opravy nové sady zranitelností ve svém jádru. Jedna z nich umožňuje, aby upravený webový odkaz otevřený přihlášeným administrátorem nainstaloval šablonu z oficiálního adresáře WordPress.org, aniž by kdokoli klikl na tlačítko Instalovat. Bezpečnostní firma pwn.ai, jejíž výzkumníci chybu nahlásili, útočný řetězec nazvala Click2Shell. Samotná…
-
Česká delegace v Jižní Koreji se zapojila do konference Cyber Summit Korea a cvičení APEX
Zástupci Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB) v čele s prvním náměstkem ředitele Tomášem Krejčím se od 14. do 18. září 2026 zúčastnili mezinárodní konference Cyber Summit Korea a technického cvičení Allied Power Exercise (APEX) v jihokorejském Soulu. Účast českých odborníků posílila spolupráci s partnery z indo-pacifického…
-
ZoKB s CDESK: Kybernetická bezpečnost, kterou umíte doložit
Kontrola se nezeptá na směrnice Představte si jednání s auditorem kybernetické bezpečnosti. Nesedne si k vašim směrnicím. Položí tři otázky: „Kdy přesně byl tento incident zjištěn a kdy nahlášen?“ „Kdo schválil tuto změnu na produkčním systému a jaký měla dopad na dostupnost služby?“ „Ukažte mi, že zaměstnanci, který odešel v březnu, byly odebrány všechny…
-
Íránská skupina Handala Hack spojena se zadními vrátky HEAVYGRAM ovládanými přes Telegram
Íránská „hacktivistická“ persona známá jako Handala Hack byla dána do souvislosti se sledovacími zadními vrátky HEAVYGRAM, ovládanými přes Telegram, a s pomocným nástrojem CRUDEEXCLUDE napsaným v Delphi. „HEAVYGRAM nabízí vestavěné příkazy podporující vzdálené spouštění příkazů, zjišťování informací o systému, síti a procesech, exfiltraci dat a souborů…
-
CISA označila tři zranitelnosti jádra Linuxu za aktivně zneužívané
Americká Agentura pro kybernetickou a infrastrukturní bezpečnost (CISA) zařadila do svého katalogu známých zneužívaných zranitelností (KEV) tři bezpečnostní chyby týkající se jádra Linuxu s odkazem na důkazy o aktivním zneužívání. První z nich, CVE-2025-39682 se skóre CVSS 9,8, je chyba nesprávné kontroly neobvyklých nebo výjimečných stavů v přijímací cestě…
-
OpenAI odhalilo šest incidentů s modely: Skryté chyby i neoprávněné nahrávání souborů
Společnost OpenAI zveřejnila šest nových případů „neočekávaného nebo znepokojivého chování modelu“, k nimž došlo během uplynulého půl roku, a zároveň představila nový rámec pro hlášení, sledování, vyšetřování a zveřejňování rozporů modelů s cíli (tzv. misalignment). Cílem je zvýšit transparentnost. „Jak se systémy AI stávají pokročilejšími a nasazují se…
-
Chyba v Parallels Desktopu umožní běžnému uživateli Macu získat root práva, opravu ale nelze na Intel Macy nainstalovat
V Parallels Desktopu pro Mac se našla zranitelnost, díky které může běžný lokální účet spustit kód s právy uživatele root, tedy nejvyšší úrovní přístupu na Macu. Upozornila na to tento týden softwarová firma JFrog. Aby útok fungoval, musí na stroji už běžet kód pod běžným uživatelem, takže po síti zneužít nejde. Opravu podle JFrogu obsahuje […] Zdroj: IT…
-
Téměř každá desátá vystavená brána LiteLLM přijímala ukázkový admin klíč „sk‑1234“
Téměř jedna z deseti internetu vystavených bran LiteLLM, které v únoru proskenovala společnost Wiz Research, přijímala sk‑1234 – ukázkový administrátorský klíč z vlastní instalační příručky LiteLLM. LiteLLM je open‑source AI brána, tedy software, který firma vkládá mezi své aplikace a poskytovatele modelů, za něž platí. Zmíněný klíč je administrátorským…
-
Logy infostealerů odhalují přehratelné AI tokeny, které dokážou obejít vícefaktorové ověření
Kyberzločinci přebírají účty uživatelů umělé inteligence prostřednictvím logů z infostealerů a vytvářejí z nich „kradené klíče“, které poskytují nelegální přístup k nástrojům poskytovatelů modelů, jako jsou Google, Anthropic a další. Infostealery typu Lumma Stealer nebo Vidar dokážou z napadených systémů sbírat širokou škálu dat včetně přihlašovacích údajů…
-
Gigabud vytváří na Androidu pracovní profily, aby se skryl před kontrolami bankovních aplikací
Bankovní trojan Gigabud nyní instaluje druhou aplikaci pro Android, která na napadeném telefonu vytvoří pracovní profil a vloží do něj upravenou bankovní aplikaci. Pracovní profil je oddělený prostor, který Android obvykle vyhrazuje pro firemní aplikace, a jeho obsah je držen odděleně od všeho v osobním prostoru. Právě toto rozdělení skrývá trojana před…
-
Zranitelnost v DeepSeek Harness umožnila agentům vypnout vlastní sandbox bez schválení
Chyba v nástroji DeepSeek Harness – open‑source řešení firmy DeepSeek pro provozování AI kódovacích agentů na stroji vývojáře – umožnila agentovi uzavřenému v sandboxu vypnout jediným příkazem svůj vlastní sandbox. Nástroj spouští příkazy agenta uvnitř sandboxu operačního systému, aby agent pracující s nedůvěryhodnými soubory nemohl zapisovat mimo svůj…
-
Nová zranitelnost cPanelu umožní hostingovému účtu s poštovními právy spustit kód jako root
Společnost cPanel opravila chybu, která podle jejího vyjádření umožní jedinému hostingovému účtu převzít kontrolu nad celým serverem. Přihlášený držitel účtu s právy souvisejícími s poštou dokáže přes funkci EmailTrack vytvořit na serveru libovolné soubory a odtud spustit kód pod uživatelem root. Poradenství cPanel zveřejnil 8. září 2026 a uvádí, že…
-
Malware na F5 BIG‑IP APM vkládá PHP webshell přímo do paměti a obchází kontroly disku
Škodlivý kód spojený s průniky do zařízení F5 BIG‑IP Access Policy Manager neukládá svůj PHP webshell do souboru na disku, ale skrývá jej v operační paměti. Upozornila na to analýza zveřejněná 7. září 2026. Když Apache načte kterýkoli ze tří vlastních PHP skriptů daného zařízení, malware přidá webshell do kopie uložené v paměti. Kontrola souboru […] Zdroj…
-
USA rozbily podvodné tržiště Xinbi Guarantee a zmrazily kryptoměnu za 52,8 milionu dolarů
Americké ministerstvo spravedlnosti oznámilo koordinovaný zásah proti nelegálnímu online tržišti Xinbi Guarantee, které nabízelo podvodné služby. Součástí akce bylo zabavení telegramových kanálů provozujících službu, konfiskace dvou kryptoměnových peněženek a nasazení jednotky Scam Center Strike Force na Madagaskar, kde pomohla rozbít 13 podvodných center…
-
Útočník na PaperCut využil stovky AI agentů a kompromitoval přes 440 instancí
Podezřelý rusky mluvící aktér je spojován s využitím umělé inteligence k tvorbě exploitů, které cílí na nedávno odhalenou dvojici zranitelností v PaperCut NG/MF, a s průnikem do stovek instancí. Podle nezávislých zpráv firem Blackpoint Cyber a GreyNoise vychází aktivita z IP adresy 45.142.193.132, jež byla v posledních týdnech spojena s neoprávněným…
-
Anthropic zveřejnil čtvrtý případ, kdy jeho AI pronikla do reálných systémů
Společnost Anthropic zveřejnila čtvrtý incident, při němž její model umělé inteligence pronikl do reálných systémů třetích stran. Jde o nejnovější z rostoucího seznamu případů, které vyvolávají obavy z bezpečnostních rizik autonomních AI agentů. Podle firmy incident sahá do ledna 2026 a týkal se rané verze modelu Claude Opus 4.6, který podle jejího…