ICT SECURITY
-
Anthropic varuje před AI malwarem, který se může samostatně šířit mezi chytrými zařízeními
Společnost Anthropic upozornila na potenciálně novou generaci kybernetických hrozeb, při které by se malé modely umělé inteligence mohly samostatně šířit mezi zařízeními připojenými k internetu. Podle jejího hodnocení by potřebné schopnosti mohly být technologicky dosažitelné již v horizontu několika měsíců. Na rozdíl od tradičních botnetů by takové…
-
Bankovní trojan Hirudo nahrazuje legitimní aplikace upravenými verzemi a obchází jejich zabezpečení
Bezpečnostní výzkumníci společnosti ThreatFabric odhalili nový bankovní malware pro Android označovaný jako Hirudo. Jeho hlavní zvláštností je schopnost nahrazovat skutečné bankovní aplikace upravenými kopiemi, které vypadají a fungují podobně jako originály, ale obsahují mechanismy umožňující obejít ochranné kontroly. Výzkumníci identifikovali připravené…
-
Chyby v chytrých televizorech LG umožňují převzetí zařízení přes místní síť
Bezpečnostní výzkumník odhalil trojici zranitelností v operačním systému webOS, které lze společně využít k převzetí některých chytrých televizorů LG. Útok může být proveden bez znalosti přístupového PIN kódu a bez jakékoliv spolupráce majitele zařízení. Podmínkou je přístup útočníka do stejné místní sítě, ve které se televizor nachází. Nejde tedy o chybu…
-
Bezpečnostní oddělení za zlomek ceny: Proč podnikatelé a firmy nemohou čekat na první útok
Kyberútoky už nejsou doménou velkých korporací. Automatizované útoky s pomocí umělé inteligence rozesílají tisíce podvodných zpráv a čekají, kdo se chytí. Nejsnadnějším cílem bývají malé firmy a živnostníci, kteří mají ochranu nejslabší. Bronislav Iwanuszek, jednatel společnosti VigilTech, vnímá kyberbezpečnost jako stejně samozřejmou součást podnikání jako…
-
Levné telefony s Androidem obsahují malware už z výroby. Útočníci je využívají jako proxy servery
Bezpečnostní společnost Bitdefender odhalila rozsáhlou škodlivou kampaň, při které se malware dostává do chytrých telefonů s Androidem ještě před jejich prodejem koncovým zákazníkům. Napadená zařízení obsahují škodlivý software přímo v systémovém firmwaru, což útočníkům poskytuje mimořádně rozsáhlé možnosti ovládání. Kampaň označovaná jako Midnight Mimosa…
-
Novinky v MSP platformě Acronis: Garance obnovy, předpřipravení AI agenti a jednotná konzole pro správu a AI
Acronis rozšířil MSP platformu Acronis Cyber Protect Cloud o další funkce, které umožňují efektivněji využívat umělou inteligenci (AI) k zabezpečení zákaznických infrastruktur. Zároveň zavádí Anti-Ransomware Recovery Warranty, tedy garanci obnovy záloh disků, svazků a souborů. Záruka proti ransomwarovému útoku je pojistný program obnovy určený pro partnery…
-
GhostAction ukrývá krádež přístupových údajů do souborů s fonty na GitHubu
Útočníci stojící za kampaní GhostAction rozšířili své aktivity o nové způsoby napadání vývojářů a softwarových repozitářů. Vedle manipulace s automatizovanými pracovními postupy GitHub Actions nyní využívají také phishingové zprávy a škodlivý kód ukrytý v souborech, které se vydávají za běžná webová písma. Na tuto změnu upozornila bezpečnostní platforma…
-
Hardwarové peněženky Ledger prodávané přes CryptoBilis mohly obsahovat špionážní součástku
Výrobce hardwarových kryptoměnových peněženek Ledger vyšetřuje závažný bezpečnostní incident spojený se zařízeními prodávanými prostřednictvím distributora CryptoBilis. Po hlášeních o odcizených kryptoměnových prostředcích společnost dočasně pozastavila prodej přes tohoto partnera a zahájila kontrolu potenciálně dotčených zařízení. První zprávy se týkaly…
-
Hackeři aktivně zneužívají kritickou chybu pluginu Bricksforge pro WordPress
Správci webových stránek využívajících WordPress čelí závažné bezpečnostní hrozbě. V pluginu Bricksforge byla objevena kritická zranitelnost označená CVE-2026-85097, která dosahuje maximálního skóre závažnosti CVSS 10,0. Chyba umožňuje vzdálenému útočníkovi bez přihlášení nahrát a spustit vlastní PHP kód. Pokud je útok úspěšný, může získat kontrolu nad…
-
Americké úřady odhalily přes 40 notebookových farem využívaných severokorejskými IT pracovníky
Americké ministerstvo spravedlnosti oznámilo rozsáhlý zásah proti síti, která pomáhala severokorejským IT pracovníkům získávat zaměstnání v amerických společnostech pod falešnou identitou. V rámci operace Lonestar Roundup bylo rozbito více než 40 takzvaných notebookových farem a zabaveno přibližně 187 počítačů a souvisejících zařízení. Americké úřady…
-
Falešný Web3 akcelerátor šíří malware přes npm a získává kontrolu nad AI asistenty
Bezpečnostní výzkumníci společnosti Elastic Security Labs odhalili škodlivou kampaň, která se vydává za investiční akcelerátor podporující projekty v oblasti Web3 a kryptoměn. Podvodná organizace vystupující pod názvem Apex Accelerator nabízí začínajícím firmám investice, bezpečnostní audity a bezplatné kredity pro služby umělé inteligence. Namísto…
-
Kritická chyba v čipech Broadcom umožňuje ovládnout Wi-Fi router bez znalosti hesla
Bezpečnostní výzkumník Quentin Kaiser zveřejnil informace o závažné zranitelnosti v softwaru společnosti Broadcom, který zajišťuje připojování zařízení prostřednictvím technologie Wi-Fi Protected Setup (WPS). Chyba umožňuje útočníkovi nacházejícímu se v dosahu bezdrátové sítě spouštět na některých routerech vlastní kód s nejvyšším systémovým oprávněním…
-
AI v helpdesku nemá být chytřejší než technik. Má mít lepší paměť
Slovenský helpdesk CDESK, který používá mimo jiné Senát ČR nebo Škoda Digital, se dá připojit ke Claude či ChatGPT, přečte si vlastní historii a navrhne řešení. Část z toho je v provozu, část těsně před uvedením a něco ještě v laboratoři. Co záměrně nedělá, je uzavřít ticket bez člověka. Proč, vysvětluje Miroslav Jombík, zakladatel Inova […] Zdroj: IT…
-
Útok na OpenCode Console mohl odhalit API klíče služeb OpenAI, Anthropic a Google
Společnost OpenCode oznámila bezpečnostní incident, při kterém neznámý útočník pronikl do jejího staršího systému. Narušení bylo zaznamenáno v noci 16. října 2026 a mohlo vést k úniku přístupových API klíčů, které zákazníci ukládali do služby OpenCode Console. Potenciálně zasažené údaje umožňují využívat modely umělé inteligence provozované společnostmi…
-
Únik ze sandboxu OpenAI údajně umožnil zdarma používat placené modely bez API klíče
Bezpečnostní výzkumník Oliver Fish tvrdí, že objevil způsob úniku ze sandboxu OpenAI, díky kterému mohl posílat požadavky na placené modely umělé inteligence bez API klíče i bez účtu. Na snímku obrazovky, který zveřejnil na internetu, je vidět, že mu OpenAI za hlášení s názvem „Unauthenticated Sandbox Escape Enables Access to Internal OpenAI Responses API“…
-
NÚKIB vyhlásil výzvu za 30 milionů korun na kyberbezpečnostní řešení pro praxi
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB), který působí jako Národní koordinační centrum výzkumu a vývoje v oblasti kybernetické bezpečnosti, vyhlásil 5. výzvu k předkládání projektů nazvanou „Cyber Security Boost: Podpora vývoje, pilotního ověření a širšího využití řešení pro kybernetickou odolnost“. Celkem je na ni vyčleněno 30…
-
Malware PoeLLM napadl přes 3 400 serverů s AI a rozšiřuje botnet pro těžbu kryptoměn
Bezpečnostní výzkumníci upozorňují na novou rodinu malwaru, která cílí na veřejně dostupnou infrastrukturu umělé inteligence a velkých jazykových modelů. Útočníci na napadené servery instalují těžaře kryptoměn a dál rozšiřují svůj botnet. Finančně motivovanou kampaň s názvem Canto Incognito popsal tým Black Lotus Labs společnosti Lumen. Kampaň instaluje…
-
Přes 100 napadených webů zobrazuje falešné ověření Cloudflare a šíří malware LunexStealer
Ukrajinský tým pro reakci na počítačové incidenty CERT-UA odhalil více než 100 kompromitovaných webů, do kterých útočníci vložili škodlivý JavaScript šířící malware pro krádež informací LunexStealer, známý také jako Psychedelic Stealer. Aktivitu, kterou agentura zaznamenala v září 2026, připisuje skupině označované jako UAC-0277. CERT-UA nezveřejnil, kdo se…
-
Autonomní AI agenti se pokoušeli prolomit vládní weby USA a Kanady
Autonomní agenti umělé inteligence se při hledání statistik o školách a rozvodech pokoušeli agresivními postupy proniknout na vládní weby Spojených států a Kanady. Na problém upozornila nezisková výzkumná laboratoř Transluce. Podle ní agenti zjevně plnili úkoly typu vyhledávání dat, jejich aktivita ale zahrnovala i neúspěšné a základní pokusy o hacking…
-
Ransomware Warlock pronikl přes SharePoint k vodárně i telekomunikačnímu operátorovi
Ransomwarová skupina Warlock, spojovaná s Čínou, zaútočila na vodárenskou společnost, poskytovatele telekomunikačních služeb, regionální vládní orgán a univerzitu. Počáteční přístup získala zneužitím zranitelností v Microsoft SharePointu. Během posledních dvou měsíců se podle všeho zaměřovala na portugalsky a španělsky mluvící země v Evropě, Africe a…
-
Kritická neopravená chyba v LMCache umožňuje vzdálené spuštění kódu bez přihlášení
V open-source softwaru LMCache, který zrychluje servery velkých jazykových modelů (LLM), například vLLM, byla odhalena kritická zranitelnost. Útočník přes ni může na cache serveru spustit vlastní kód bez jakéhokoli přihlášení. Opravená verze zatím neexistuje. Chybu zveřejnila 7. října společnost JFrog a ohodnotila ji skóre 9,8 z 10. Zranitelnost s označením…
-
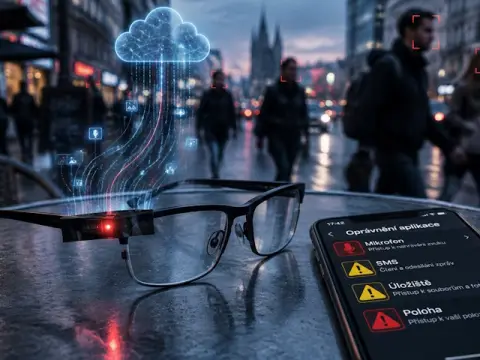
Analýza chytrých brýlí s AI: Nejvíce rizikových oprávnění vyžaduje aplikace Mety
Chytré brýle s umělou inteligencí bývají kvůli soukromí kritizovány hlavně proto, že umožňují nenápadně natáčet okolí bez souhlasu natáčených lidí. Podle nové analýzy serveru Cybernews je to ale jen část problému. Rizika se týkají i samotných uživatelů, protože mobilní aplikace, bez kterých brýle nefungují naplno, požadují rozsáhlá oprávnění a obsahují…
-
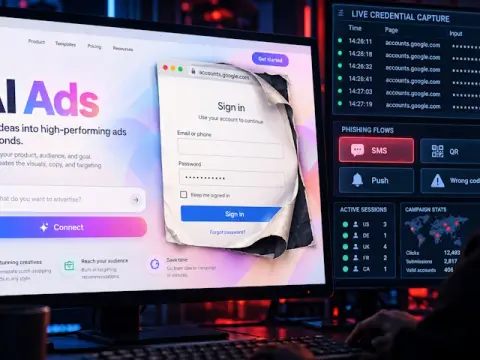
Falešné reklamní portály ChatGPT, Gemini a Claude kradou přihlašovací údaje i kódy MFA
Výzkumníci z oblasti kybernetické bezpečnosti zveřejnili podrobnosti o „phishingové platformě ovládané lidmi“. Ta se vydává za reklamní produkty chatbotů s umělou inteligencí, jako jsou Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse a Manus. Tyto produkty slibují optimalizaci kampaní, audity výdajů a propojení firemních účtů. Ve…
-
OpenAI začne v EU vkládat neviditelné vodoznaky do textů z ChatGPT a Codexu
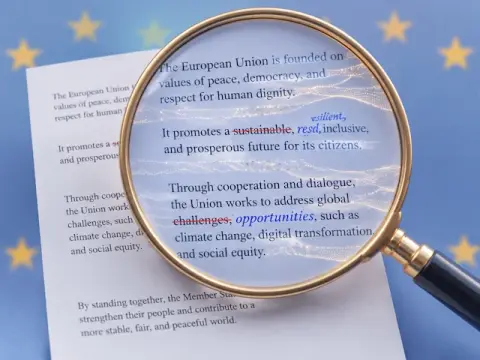
Společnost OpenAI se chystá přidávat neviditelné vodoznaky do textů, které v Evropské unii generují ChatGPT a Codex. Vodoznak nebude při čtení ani kopírování textu vidět. Nová technologie OpenAI s názvem textGrain místo toho mírně upravuje volbu slov modelu tak, aby v textu vznikl statistický vzorec, který lze později odhalit. OpenAI oznámila, že vodoznak…
-
PixelLeak: AI agenti zveřejnili tisíce interních snímků obrazovky více než 300 firem
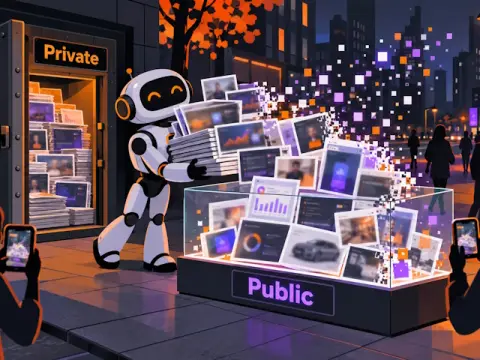
Ve veřejných repozitářích na GitHubu leželo přes 13 000 interních snímků obrazovky, ke kterým měl přístup kdokoli. Podle společnosti Glow Labs je tam umístili AI agenti pro programování. Firma tento únik nazvala „PixelLeak“ a podle jejího nového výzkumu souvisí s vývojáři z více než 300 organizací. Mezi nimi jsou velká technologická společnost, přední AI…
-
Únik dat z dánského registru obyvatel zasáhl 8,8 milionu lidí
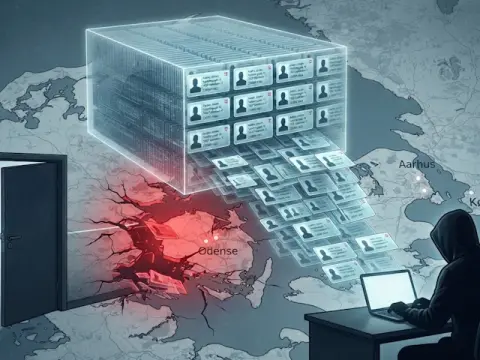
Dánský Centrální registr obyvatel (CPR) varuje před únikem dat, který odhalil osobní údaje přibližně 8,8 milionu registrovaných osob. Patří mezi ně lidé žijící v Dánsku, lidé, kteří se odstěhovali do zahraničí, i zesnulí. CPR je národní evidence obyvatel s osobními údaji, jako jsou jména, adresy, data narození, rodinný stav a jedinečná identifikační čísla…
-
Hackeři hned první den soutěže Pwn2Own Ireland zneužili 32 zero-day zranitelností
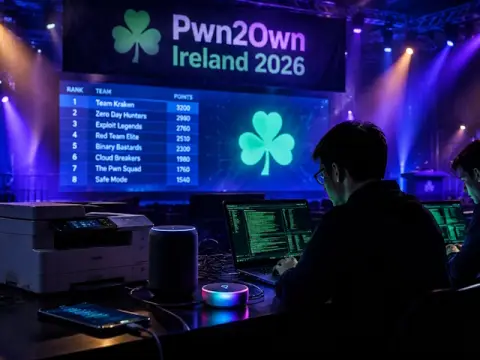
První den soutěže Pwn2Own Ireland 2026 bezpečnostní výzkumníci dvakrát prolomili Samsung Galaxy S26 a za zneužití 32 dosud neznámých (zero-day) zranitelností si odnesli 388 500 dolarů. Soutěžící útočí na produkty v sedmi kategoriích. Patří mezi ně mobilní telefony (Apple iPhone 17, Samsung Galaxy S26 a Google Pixel 10), tiskárny, chytrá domácnost…
-
FBI varuje: Kampaň FortiBleed je stále aktivní a získala přes 86 000 přístupových údajů k zařízením Fortinet
Americký Federální úřad pro vyšetřování (FBI) a Tajná služba (USSS) v úterý varovaly, že kampaň FortiBleed zaměřená na sběr přihlašovacích údajů zůstává aktivní hrozbou. Cílí na firewally Fortinet FortiGate a brány SSL VPN dostupné z internetu. Podle agentur kampaň zneužívá opakovaně používaná nebo uniklá hesla a zastaralé ukládání hesel pomocí SHA-256, což…
-
WordPress 7.1.3 opravuje zranitelnosti XSS, SQL injection a únik informací
Projekt WordPress vydal 6. října 2026 verzi 7.1.3, která řeší zranitelnosti typu cross-site scripting (XSS), SQL injection, únik informací a další bezpečnostní slabiny. Vývojáři doporučují okamžitou aktualizaci. Opravy jsou k dispozici i pro starší dotčené větve, aktivně podporována je však pouze nejnovější verze WordPressu. Dokumentace k vydání uvádí sedm…
-
Kritická chyba v produktech Atlassian umožňuje bez přihlášení číst známé soubory v osmi produktech
Kritická zranitelnost v osmi produktech Atlassian Data Center, které si zákazníci provozují sami, umožňuje útočníkovi bez jakéhokoli přihlášení číst konkrétní soubory v kořenovém adresáři webové aplikace každého produktu. Útočník přitom musí znát přesný název a cestu souboru a obsah adresáře si vypsat nemůže. Atlassian chybu s označením CVE-2026-21589…